近日披露的两项 PHP 严重安全漏洞,再次引起企业及机构对网站维护的关注。PHP 官方已于 2026 年 10 月 21 日发布安全更新,修补 CVE-2026-109618 及 CVE-2026-109619。这些漏洞在特定条件下可能让未经身份验证的攻击者远端执行程式码,影响网站及伺服器安全。PHP 官方安全公告
美国国家安全局(NSA)亦于同日发布公告,建议机构尽快盘点使用 PHP 的系统及服务,优先套用相关修补。如未能即时更新,则建议暂时将受影响系统下线,直至相关风险获妥善处理。NSA 官方安全公告
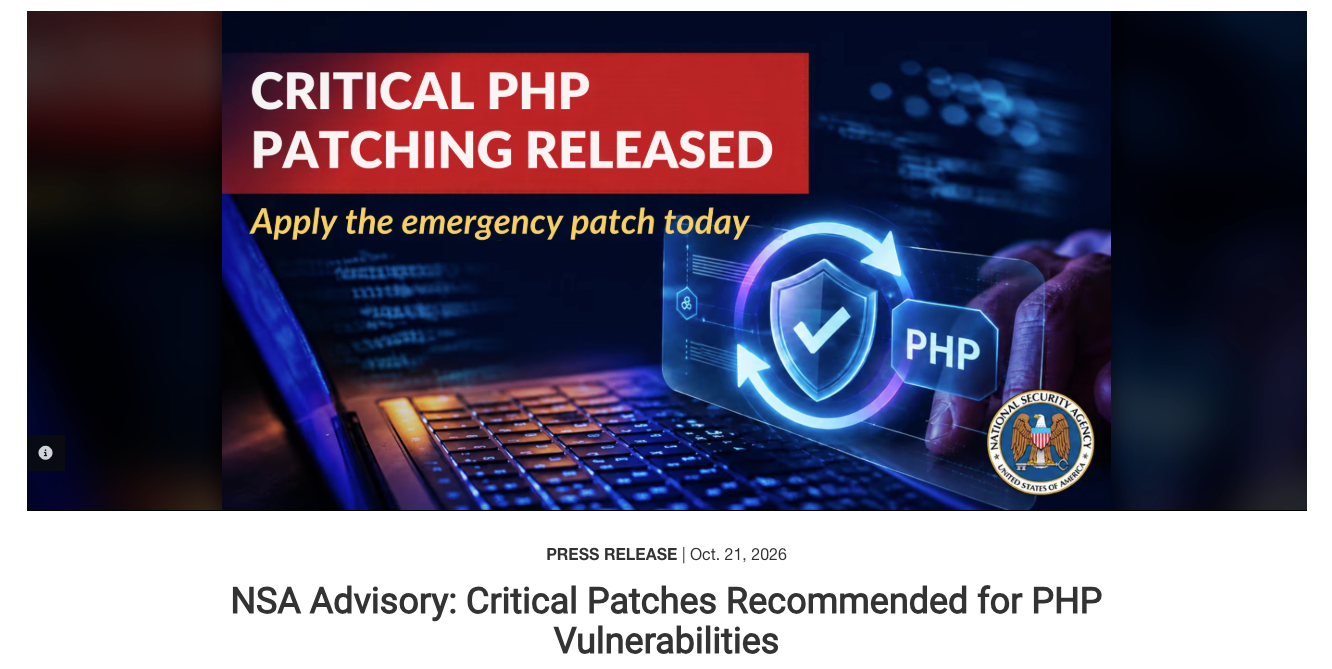
图:NSA 于 2026 年 10 月 21 日发布 PHP 安全公告,建议机构优先修补受影响系统。图片来源:NSA 官方网站。
对网站负责人而言,首要工作是确认网站实际使用的 PHP 完整版本。单凭「使用 PHP 8」或「网站仍能正常开启」,并不足以判断是否已完成修补。
截至 2026 年 10 月 23 日,PHP 官方列出的本次漏洞修补版本及各分支安全支援期限如下:
| PHP 分支 | 本次漏洞最低已修补版本 | 官方安全支援至 |
|---|---|---|
| PHP 8.2 | 8.2.35 | 2026 年 12 月 31 日 |
| PHP 8.3 | 8.3.36 | 2027 年 12 月 31 日 |
| PHP 8.4 | 8.4.27 | 2028 年 12 月 31 日 |
| PHP 8.5 | 8.5.12 | 2029 年 12 月 31 日 |
版本资料参考 PHP 官方漏洞公告及官方支援期限。
上述版本代表已包含针对今次两项漏洞的修补。机构应按网站相容性,采用所选分支最新的稳定修订版本,并持续跟进后续安全更新。完成今次修补亦不代表网站所有安全风险已被排除。
使用 PHP 8.1 或更早版本的机构,应特别留意升级安排,因为这些分支已结束 PHP 官方常规支援。部分作业系统或长期支援供应商会将修补套用至较旧版本套件,因此应向供应商确认两项漏洞是否已获修补,并同步规划迁移至仍受支援的版本。PHP 官方更新指引
选择升级版本时,亦应考虑支援期限。以 PHP 8.2 为例,其官方安全支援将于 2026 年底结束;仍使用此分支的机构,宜在处理今次更新的同时,规划后续版本迁移。PHP 官方支援期限
FreeComm 提供网站安全更新及维护服务,协助企业及机构检视 PHP 版本与托管环境,评估修补及升级需要,并按网站的功能、相容性及营运要求安排更新。
服务可包括版本检视、升级相容性评估、备份及回复安排,以及与托管服务供应商协调修补工作。更新后,团队亦可协助检查网站主要页面、表格及相关功能,并规划后续维护,让安全更新成为网站日常管理的一部分。
如欲确认网站的 PHP 更新需要,或了解网站安全更新及维护服务,欢迎电邮至 info@freecomm.com,与 FreeComm 团队联络。